
Resolver el evento con ID 1129 en la directiva de grupo: No hay conexión con el controlador de dominio.
¿Está experimentando el evento de directiva de grupo con ID 1129? Solucione el problema de conectividad de red con su controlador de dominio y vuelva a poner su negocio en marcha sin problemas. ¡Comience la solución ahora!

Las cosas más importantes que necesitas saber
- El error con ID de evento 1129 suele deberse a un bloqueo en el puerto TCP LDAP 389 entre el cliente y el controlador de rango, lo que puede confirmarse probando la conexión directa al puerto mediante Test-NetConnection.
- Para solucionar el problema del error 1129 que aparece solo al iniciar el sistema, habilite la opción "Esperar siempre a que la red esté disponible al iniciar el equipo y al iniciar sesión" en la configuración de la Directiva de grupo, o agregue el valor GpNetworkStartTimeoutPolicyValue al registro para retrasar el procesamiento de la directiva.
- Tras aplicar las correcciones, utilice gpupdate /force y compruebe el registro de eventos del sistema para confirmar que el error 1129 ha desaparecido y aparece una entrada de éxito, teniendo en cuenta que eventos como el 1058, el 1030 y el 1055 suelen apuntar al mismo problema subyacente.
Cuando un cliente Windows no puede acceder al controlador de dominio durante el procesamiento de la directiva de grupo, registra el evento con ID 1129 y muestra el mensaje habitual: "Error al procesar la directiva de grupo porque no hay conexión de red con el controlador de dominio". Las directivas de equipo dejan de aplicarse y se informa de la ejecución del comando. gpupdate En cuanto a la imposibilidad de actualizar la directiva del equipo, la directiva del usuario aún puede funcionar correctamente, por lo que el problema suele desaparecer hasta que se rechaza la aplicación de un nuevo objeto de directiva de grupo (GPO).
Respuesta rápida: Asegúrese de que el cliente tenga acceso al controlador de rango y que el puerto LDAP esté abierto. Ejecute los dos comandos siguientes. nltest /dsgetdc:yourdomain.comyTest-NetConnection DC01 -port 389Si el puerto 389 está bloqueado o el controlador de rango es inaccesible, habilite el acceso LDAP/de red. Si el error solo ocurre al iniciar, habilite la opción Siempre espere a que la red esté disponible al encender el ordenador e iniciar sesión..
¿Qué provoca que aparezca el evento con ID 1129?
El error con ID de evento 1129 se produce cuando el Servicio de directivas de grupo no logra establecer la conexión necesaria con el controlador de dominio durante el procesamiento. La causa más común es una conexión bloqueada a LDAP a través del puerto TCP 389, lo que impide que el cliente se conecte a Active Directory. Sin embargo, el mensaje es genérico y otras condiciones pueden provocar el mismo fallo.
- El puerto LDAP 389 (o 636 para LDAPS) está bloqueado por un firewall o una política de red entre el cliente y el controlador de dominio.
- El controlador de dominio está fuera de línea o inaccesible en el momento en que se activa la política.
- El adaptador de red no está completamente listo cuando la Directiva de grupo está habilitada al arrancar el sistema, por lo que el cliente intenta procesar la información antes de que se establezca una conexión.
- El servidor DNS no puede localizar el controlador de dominio, por lo que la Directiva de grupo no tiene nada con lo que asociarse, lo que puede causar problemas de conectividad.
Nota: El mensaje indica que podría tratarse de un problema temporal. Si el cliente experimenta este error una sola vez y luego se soluciona poco después, no es necesario realizar ninguna acción. Si se repiten los fallos durante varias horas, es necesario investigar más a fondo, especialmente si experimenta problemas como que Hinge o Spotify no funcionen en su ordenador.
Confirmar la capacidad del cliente para acceder al controlador de la gama.
1. Verifique la accesibilidad básica y localice el controlador de dominio. Pruebe la conexión de dominio (ping) y, a continuación, pregunte al cliente qué controlador de dominio puede encontrar. Ambas pruebas deberían arrojar un resultado correcto; de lo contrario, podría encontrarse con el problema del botón de flecha de Excel u otros inconvenientes.
ping yourdomain.name

nltest /dsgetdc:yourdomain.com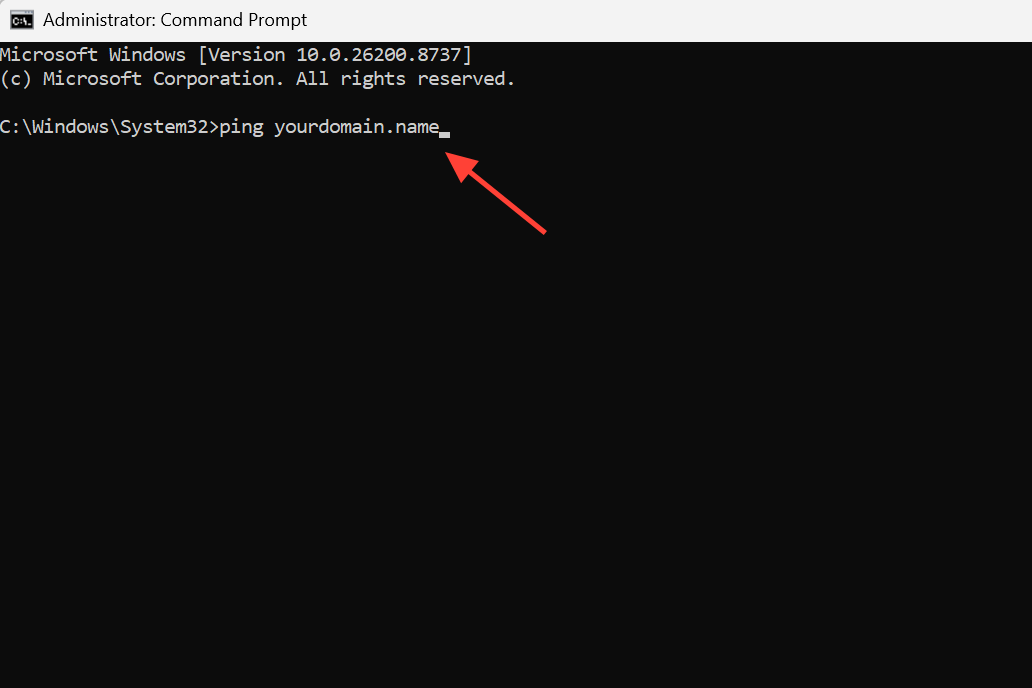
2. Pruebe LDAP directamente. El resultado de la prueba del puerto debería mostrar TcpTestSucceeded : TrueSi el resultado FalseEsto significa que el puerto está bloqueado o que el controlador de rango (DC) no está escuchando. La causa raíz del problema..
Test-NetConnection DC01 -port 389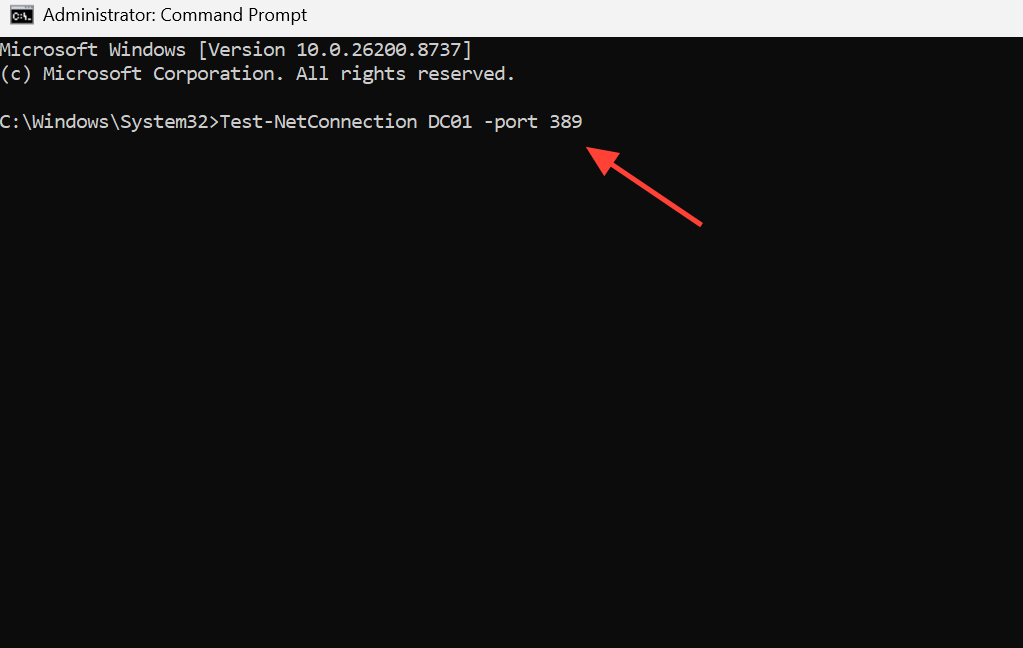
Utilice el puerto 636 en lugar del 389 al habilitar LDAPS en el controlador de rango.
3. Asegúrese de que el proceso de enlace funcione correctamente. Ejecutar ldp.exe En el dispositivo del cliente, seleccione ConexiónIntroduzca el nombre del controlador de rango (DC) y, a continuación, haga clic en ConectarEl fallo de conexión confirma que el controlador de rango (DC) no está conectado a Internet o está bloqueado por un cortafuegos, en lugar de ser un problema de política del lado del cliente.
Cómo solucionar un problema de LDAP bloqueado o un controlador de rango no disponible.
Si la prueba de puerto falla, la solución reside en la ruta de red , no en el dispositivo cliente. Abra el puerto TCP 389 (o 636 si usa LDAPS) entre la subred del cliente y los controladores de dominio en cualquier firewall, dispositivo de seguridad o regla basada en host que se encuentre entre ellos. Una vez abierta la ruta, se puede completar el proceso de vinculación dependiente de la directiva de grupo.
Si la detección falla, considere que el problema se debe a un error de disponibilidad del DNS o del controlador de dominio (DC). Borre la caché del resolvedor , verifique que el cliente apunte a servidores DNS válidos y asegúrese de que el controlador de dominio esté conectado a Internet antes de volver a intentarlo.
ipconfig /flushdns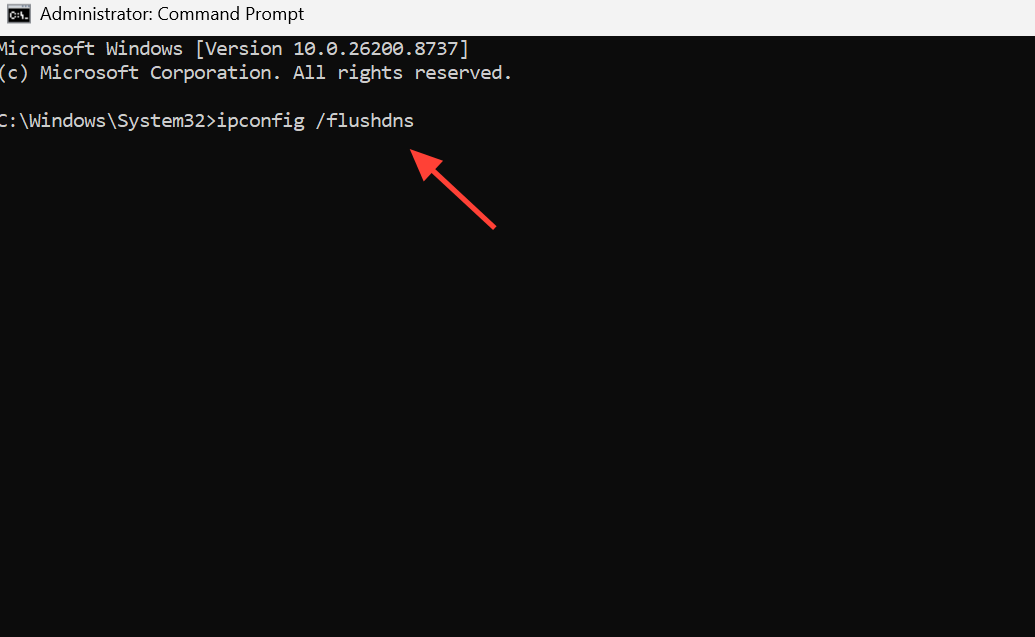
Solucionando el error de ID de evento 1129 que aparece solo al iniciar
Se observa un patrón claro en los dispositivos que registran el error con ID de evento 1129 durante el arranque, pero que funcionan con normalidad posteriormente. Esto ocurre porque la conexión de red no está lista cuando el equipo intenta aplicar las políticas, lo que provoca un fallo en el primer intento y una actualización posterior exitosa. Esta solución obliga al dispositivo a esperar a que se establezca una conexión de red completa antes de aplicar las políticas del equipo.
1. Abrir Consola de administración de políticas de grupo (gpmc.msc) y edite el objeto de directiva de grupo (GPO) asociado con la unidad organizativa (OU) que contiene los equipos afectados, o cree un nuevo objeto.
2. Vaya a Configuración del equipo > Plantillas administrativas > Sistema > Inicio de sesión.
3. Habilite la opción "Esperar siempre a que la red esté disponible al iniciar sesión en el equipo" . Esto retrasa el procesamiento de la política hasta que haya una conexión de red disponible.
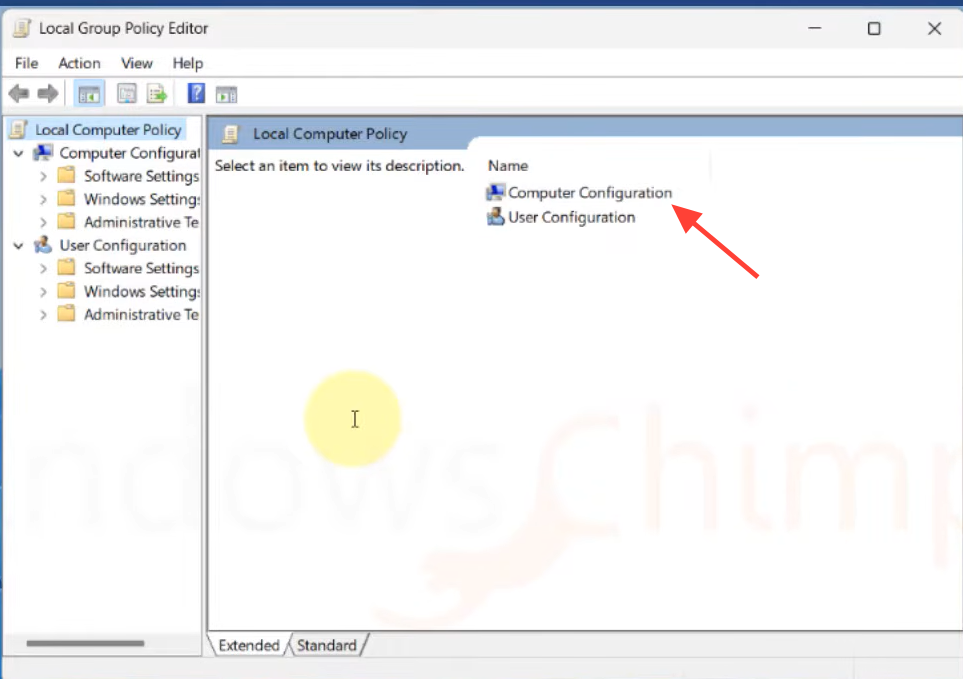
Algunos controladores de tarjetas de red ignoran esta política. En estos casos, puede agregar un retardo de inicio directamente en el registro. El valor que se muestra a continuación especifica un tiempo de espera de 60 segundos (3C en hexadecimal).
[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon]

"GpNetworkStartTimeoutPolicyValue"=dword:0000003c
Nota: Modificar el registro incorrectamente puede ocasionar problemas graves. Asegúrese de hacer una copia de seguridad del registro antes de realizar cualquier cambio.
Confirmando el éxito de la reforma
Después de abrir el puerto, restablecer el acceso al controlador de rango (DC) o aplicar un retardo de inicio, fuerce una actualización y luego vuelva a comprobar el resultado.
gpupdate /force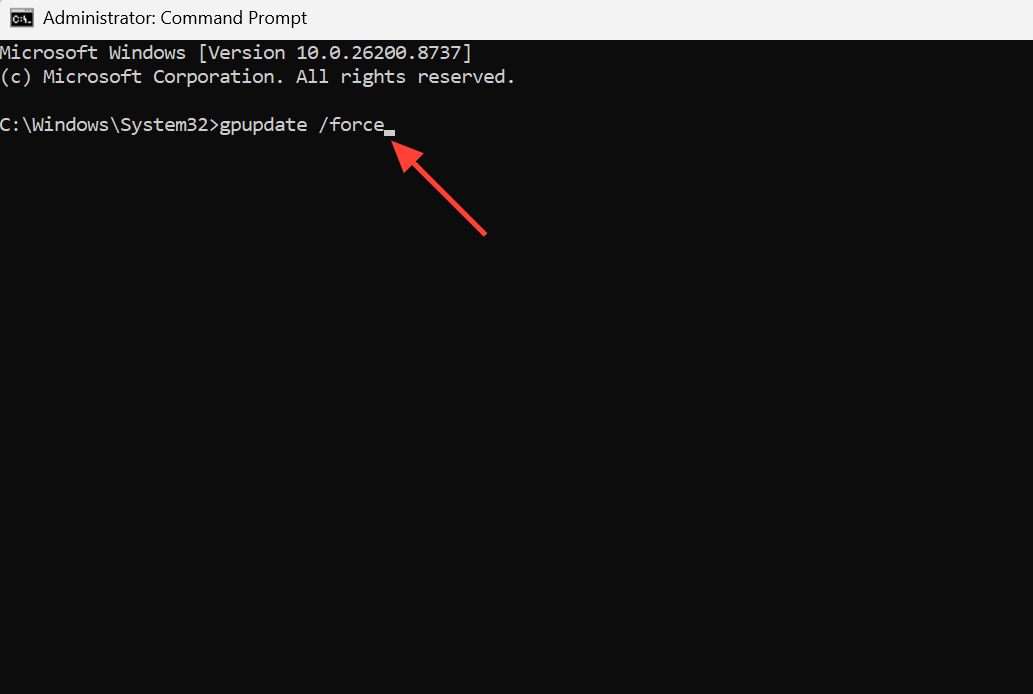
La ejecución correcta indica que tanto la directiva de usuario como la directiva de equipo se han actualizado. En el registro de eventos del sistema, ya no debería aparecer el error con ID 1129, sino una entrada de éxito que confirma que el dispositivo ha accedido al controlador de dominio y ha procesado la directiva de grupo. Para obtener un desglose completo de lo que se implementó y lo que se rechazó, genere un informe de resultados.
gpresult /h report.html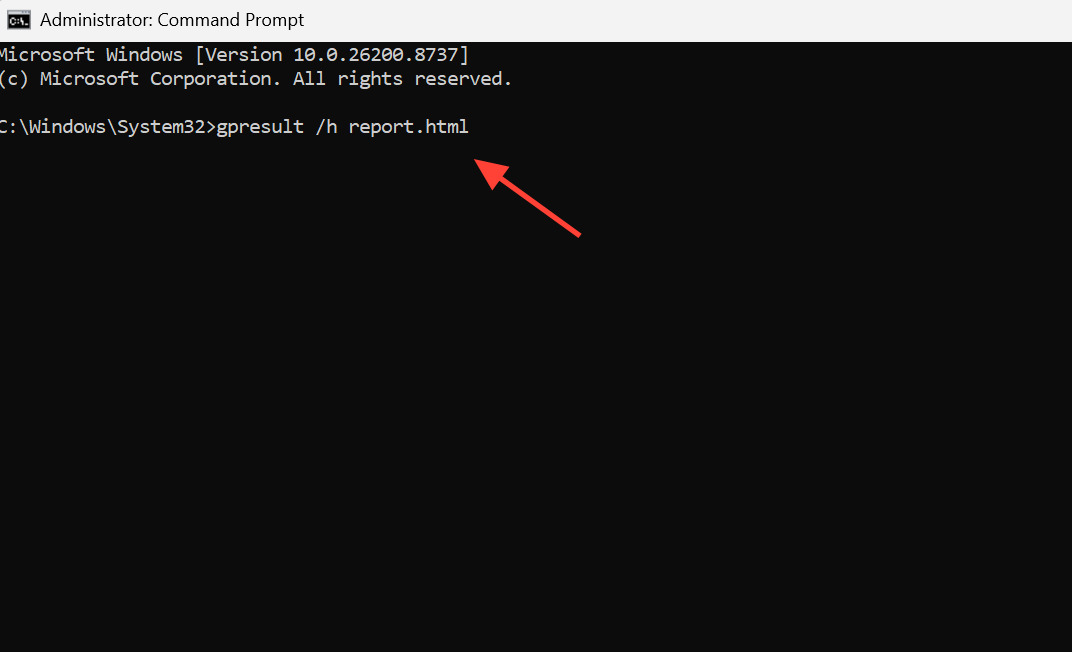
El informe muestra los objetos de directiva de grupo (GPO) que se aplicaron e indica el punto en el que se detuvo el procesamiento. Si el GPO de destino aparece ahora en las directivas aplicadas y ya no muestra un estado de error de componente, el error se ha resuelto. Para una vista rápida desde la línea de comandos, ejecute el comando. gpresult /r.
Eventos de contacto, enfoque grupal, relacionados
El evento con ID 1129 no suele presentarse solo; cuando la conectividad de red o la resolución de nombres son inestables, otros eventos relacionados apuntan al mismo problema subyacente, lo que ayuda a confirmar el diagnóstico.
| ID del evento | el significado |
|---|---|
| 1129 | El enfoque grupal fracasó porque no había conexión de red con el controlador de rango (DC). |
| 1058 | Windows no pudo leer el archivo gpt.ini desde el recurso compartido SYSVOL del controlador de rango (DC). |
| 1030 | Windows no pudo recuperar la nueva configuración de la Directiva de grupo, un problema que suele aparecer junto con el error 1058. |
| 1055 | Windows no pudo resolver el nombre del equipo debido a un error de resolución de nombres o a un retraso en la replicación de Active Directory (AD). |
Si observa el ID de evento 1055 o NETLOGON 5719 ( No hay servidores de inicio de sesión disponibles ) con la misma marca de tiempo, significa que su conexión de red está retrasada o que el DNS no puede encontrar el controlador de dominio (DC). Estas son las mismas condiciones que provocan el ID de evento 1129 al iniciar el sistema, por lo que solucionar el retraso en la conexión de red y realizar las comprobaciones de DNS mencionadas anteriormente suele resolver todos estos problemas a la vez.
Los comentarios están cerrados.