
CodexSandboxUsers en Windows 11: ¿Qué es y debería eliminarse?
¿Qué es la cuenta CodexSandboxUsers en Windows 11? Descubre qué es, para qué sirve y si deberías eliminarla para mejorar el rendimiento de tu dispositivo. ¡Obtén la respuesta completa ahora!

Las cosas más importantes que necesitas saber
- Las cuentas de CodexSandboxUsers, a pesar de estar destinadas a un entorno aislado, pueden obtener amplios permisos de escritura para las carpetas de usuario (como %USERPROFILE% y OneDrive) e incluso para unidades completas, lo que activa alertas de seguridad y puede modificar los permisos existentes.
- Estas cuentas deben eliminarse si ya no utiliza Codex o si desea revocar el amplio acceso a las carpetas que se les concedió, teniendo en cuenta que su eliminación no afecta a su inicio de sesión personal ni a su cuenta de Microsoft.
- Eliminar las cuentas de CodexSandboxUsers no elimina automáticamente las entradas de permisos restantes; requiere una limpieza manual mediante comandos como icacls en las carpetas afectadas para garantizar la eliminación completa del acceso.
Si observa una cuenta CodexSandboxOffline O CodexSandboxOnline En un dispositivo que funciona en el sistema Windows 11Tenga en cuenta que fue creado utilizando la herramienta de línea de comandos OpenAI Codex. Ambas cuentas pertenecen a un grupo local llamado CodexSandboxUsersCodex los utiliza para ejecutar comandos proxy dentro de un entorno aislado (sandbox) en lugar de ejecutarlos bajo tu propia cuenta.
Respuesta rápida: Estas cuentas son legítimas y no contienen malware. Si usas Codex, puedes conservarlas sin problema. Si desinstalas Codex o ya no quieres usar su entorno aislado de Windows, elimina ambos usuarios con el comando correspondiente. net user CodexSandboxOffline /deleteynet user CodexSandboxOnline /deleteLuego elimine el grupo usando net localgroup CodexSandboxUsers /deleteLuego, limpie cualquier permiso de carpeta restante usando icacls.
¿Qué son las cuentas Sandbox de Codex?
La herramienta Codex CLI se puede utilizar en el sistema. Windows La configuración original permitía el uso experimental del sistema de archivos y la red en un entorno aislado. Al hacerlo, proporcionaba dos cuentas locales de Windows con contraseñas aleatorias y las colocaba en un grupo. CodexSandboxUsersEl objetivo de este diseño es ejecutar comandos proxy bajo estas identidades restringidas, reduciendo la necesidad de aprobaciones manuales del Codex y especificando a qué puede acceder el comando.
| Elemento | التفاصيل |
|---|---|
| nombres de cuenta | CodexSandboxOffline، CodexSandboxOnline |
| Grupo local | CodexSandboxUsers |
| Creado por | Extensión de Codex CLI y Codex IDE en Windows |
| el propósito | Ejecutar comandos de proxy en un entorno aislado con permisos restringidos. |
| contraseñas | Se generan aleatoriamente durante la configuración. |
Los mismos cálculos aparecen tanto si se utiliza la interfaz de línea de comandos (CLI) como la extensión del entorno de desarrollo integrado (IDE), porque la extensión descarga archivos binarios precompilados que se comportan de la misma manera en todos ellos. codex-windows-sandbox.exe.
¿Por qué estas cuentas acceden a tus carpetas de usuario?
Este entorno aislado otorga a las cuentas acceso de escritura a la carpeta del proyecto donde se ejecuta Codex. El problema que muchos usuarios encuentran es que la configuración también asigna permisos a todo el perfil. Cuando la raíz de escritura del espacio de trabajo es %USERPROFILE%Codex puede extender esto para incluir las subcarpetas superiores del perfil, como por ejemplo: onedrive AppData, Documentos, Descargas y Escritorio; en algunos informes, incluso llegó al árbol de directorios. C:Users<USER> Toda la unidad o incluso la unidad raíz, como por ejemplo: D:.
En sistemas donde el Acceso controlado a carpetas está habilitado, este comportamiento genera una serie de notificaciones de seguridad de Windows mientras Codex intenta leer archivos a través del perfil. En al menos un caso, agregar una cuenta de entorno aislado a la raíz de una unidad también eliminó otros permisos existentes de esa unidad.
ملاحظة: Eliminar estas cuentas no elimina automáticamente los permisos que dejaron. Es posible que permanezcan entradas antiguas de Control de Acceso (SID). CodexSandboxUsers Los permisos de las carpetas tras desinstalar Codex confirman la importancia de la limpieza manual.
¿Deberías eliminar las cuentas de CodexSandboxUsers?
Conserva estas cuentas si usas Codex activamente en este dispositivo, ya que el entorno aislado depende de ellas. Elimínalas si ya no usas Codex, si desactivas el entorno aislado intencionadamente o si deseas revocar el amplio acceso a carpetas que se les ha otorgado. No están vinculadas a tu cuenta de Microsoft y eliminarlas no afectará tu inicio de sesión.
Cómo eliminar cuentas y limpiar permisos
Primero, inicia sesión en tu cuenta de administrador. Asegúrate de ser administrador en "Cuentas de usuario" en el Panel de control y considera mantener una segunda cuenta de administrador local como medida de seguridad antes de realizar cualquier cambio.
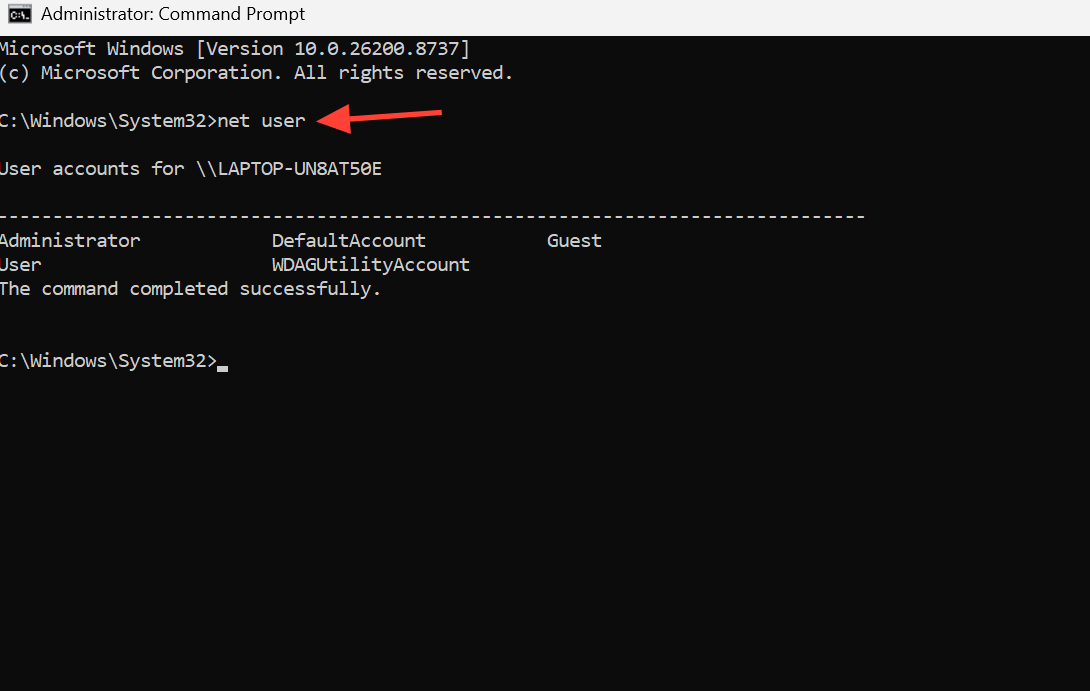
1. Abra PowerShell o el Símbolo del sistema con privilegios de administrador y ejecute el comando. net user Para listar todas las cuentas locales. Asegúrese de que aparezcan. CodexSandboxOfflineyCodexSandboxOnline Antes de quitar nada.
2. Elimine ambas cuentas de entorno aislado mediante la tecla Supr. Windows no eliminará una cuenta que esté en uso, así que cierre primero cualquier sesión activa de Codex.
net user CodexSandboxOffline /delete
net user CodexSandboxOnline /delete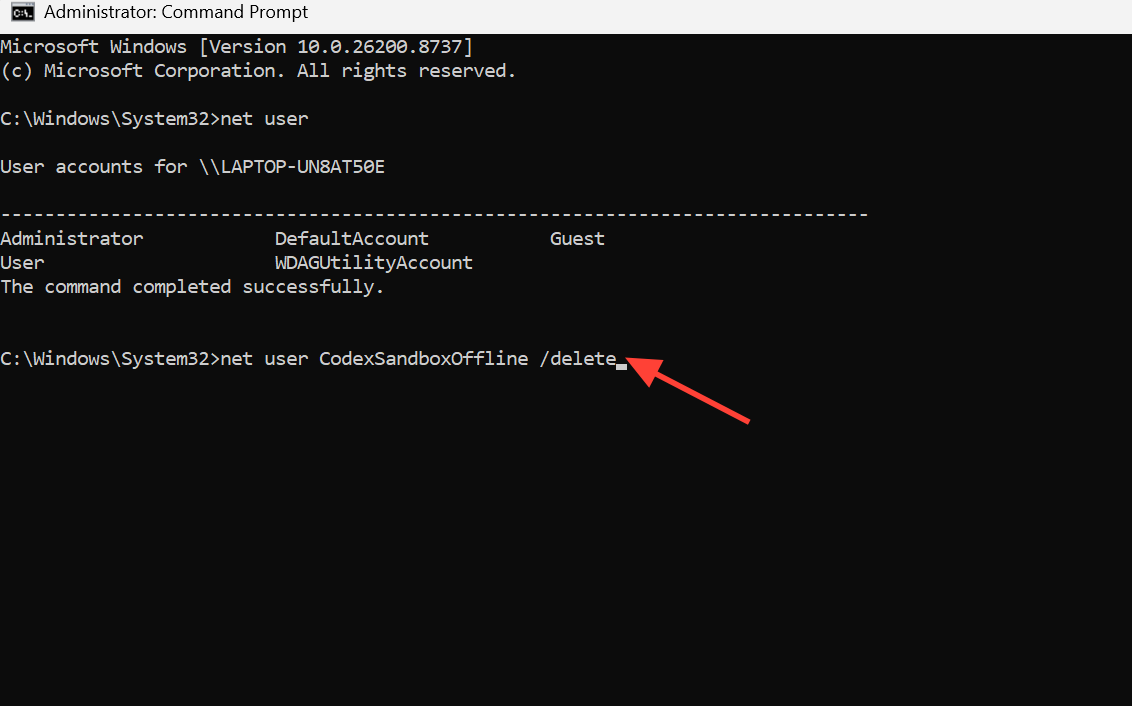
3. Elimine el grupo local para asegurarse de que no queden plazas vacantes.
net localgroup CodexSandboxUsers /delete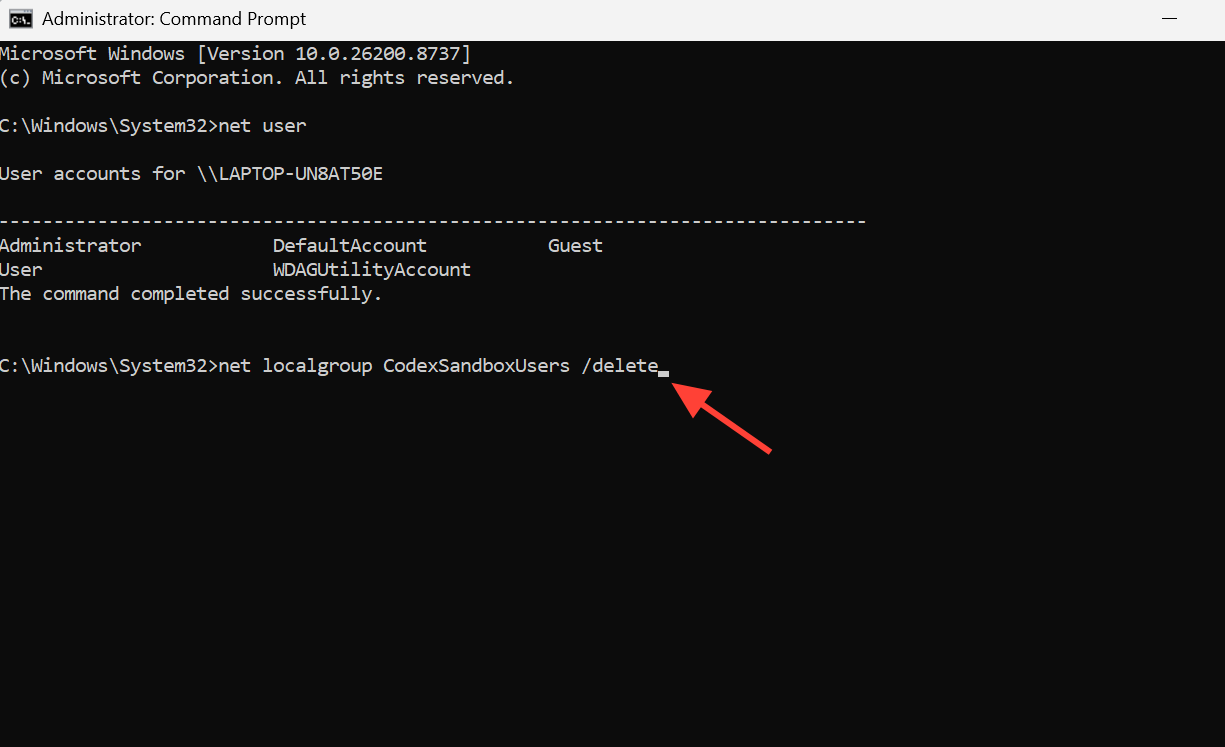
4. Elimine cualquier entrada de permisos restante. Utilice el comando icacls Estos permisos se otorgaron a cualquier carpeta, incluyendo el directorio de tu perfil y cualquier unidad raíz afectada. Esta acción elimina las entradas del entorno aislado (sandbox) sin comprometer tu acceso normal.
icacls "%USERPROFILE%" /remove:g CodexSandboxUsers /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOffline /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOnline /T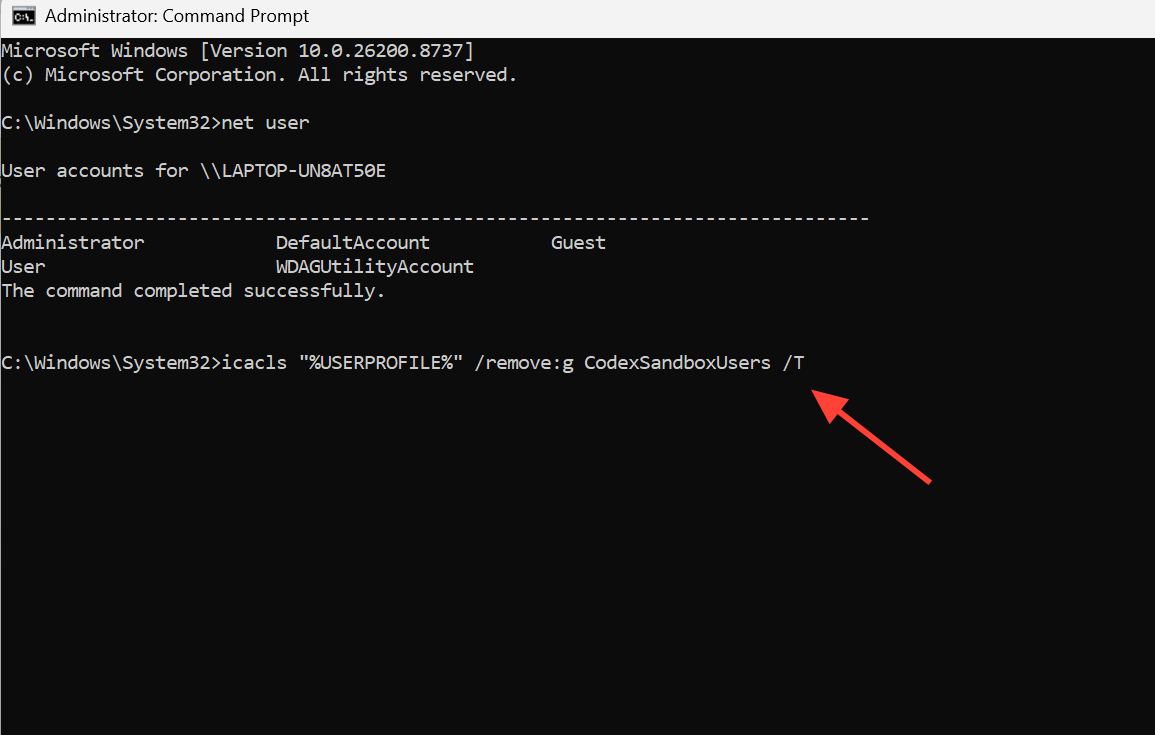
¿Cómo puedes estar seguro de que el proceso de eliminación será exitoso?
Para asegurarte de que las cuentas de CodexSandboxUsers y sus permisos se hayan eliminado correctamente, vuelve a ejecutar el comando. net userNinguno de ellos debería aparecer CodexSandboxOffline O CodexSandboxOnline En la lista, y el asunto no debe mostrarse net localgroup Ahora CodexSandboxUsers. si era Acceso controlado a las carpetas El control de acceso a carpetas (Controlled Folder Access) te bombardea con alertas, y estas notificaciones deberían cesar una vez que desaparezcan las cuentas y sus permisos.
aún Fondo de Protección (sandbox) es una función en rápida evolución, y sus claves de configuración han cambiado con el tiempo de una marca a otra. experimental_windows_sandbox Previo a las situaciones windows.sandbox Algunos ejemplos son Elevated y Unelevated. Si planea seguir utilizando Codex en Windows, revise el comportamiento actual del entorno aislado en la documentación oficial de [Nombre/Cargo de la empresa]. Codex en Windows Antes de volver a habilitarlo, evite dirigir la raíz de escritura del espacio de trabajo a todo el perfil de usuario.
Los comentarios están cerrados.