
Solucionar el problema del alto consumo de CPU, memoria y disco de msmpeng.exe.
Elimine el consumo excesivo de CPU, memoria y disco de msmpeng.exe en Windows. Obtenga soluciones definitivas para recuperar la velocidad de su computadora y reducir la sobrecarga al instante.

Las cosas más importantes que necesitas saber
- Excluya las carpetas privadas de Windows Defender y las cargas de trabajo de E/S intensivas para reducir el consumo de recursos, sin perder de vista el alcance de la protección.
- Reprograme las tareas de análisis de Windows Defender para que se realicen fuera del horario laboral habitual, a fin de evitar picos continuos en el consumo de procesador y memoria.
- Especifique el número de núcleos del procesador que MsMpEng.exe puede usar temporalmente a través del Administrador de tareas o de forma permanente mediante Set-MpPreference -ScanAvgCPULoadFactor para controlar el consumo de CPU.
El antivirus Microsoft Defender se ejecuta como un proceso en segundo plano conocido como Antimalware Service Executable, y el archivo ejecutable se encuentra en MsMpEng.exe Suya en la pista C:ProgramDataMicrosoftWindows DefenderPlatformCuando sube uso de CPU Tiene que ser del 30 al 60 por ciento, o se hincha. memoria para alcanzar Cuando se trata de decenas de gigabytes o de un disco duro pesado, la causa casi siempre es un análisis en tiempo real, un análisis completo programado o una actualización de plataforma defectuosa, y no un malware que se hace pasar por Defender.
⚡Respuesta rápida: Excluya la carpeta de la plataforma Defender y las cargas de trabajo pesadas que vuelve a escanear constantemente; mueva los escaneos programados a las horas de menor actividad; y si el uso de memoria continúa aumentando en Server 2016/2019, revierta la plataforma Defender usando el comando. MpCmdRun.exe -RevertPlatform.
Confirmación de que MsMpEng.exe es la causa real.
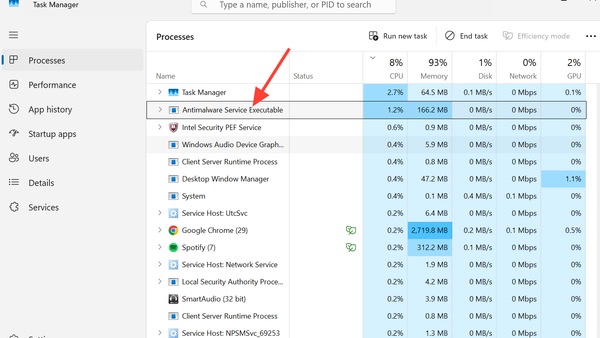
para asegurarse de que MsMpEng.exe Esta es la causa real del problema; siga estos pasos. Abra el Administrador de tareas haciendo clic en Ctrl + Shift + Esc Busque el ejecutable del servicio antimalware en la pestaña Procesos, o para MsMpEng.exe En la pestaña Detalles, haga clic con el botón derecho en la entrada y seleccione Abrir ubicación del archivo. El archivo legítimo debería encontrarse dentro de la ruta especificada. C:ProgramDataMicrosoftWindows DefenderPlatformCualquier elemento que lleve este nombre y provenga de otra ruta debe considerarse sospechoso y examinarse utilizando una herramienta de escaneo adicional.
Los picos repentinos de uso que coinciden con el inicio del sistema, la instalación de programas, la descarga de archivos o la recepción de archivos adjuntos de Outlook se consideran un comportamiento normal durante las pruebas. Sin embargo, un uso elevado y constante que se prolonga durante horas o que reaparece a los pocos minutos de reiniciar el sistema requiere la solución que se describe a continuación.
Eliminar la carpeta de Defender y las cargas de trabajo molestas.
Para reducir el consumo de recursos, puede excluir la carpeta de Defender y las cargas de trabajo que generan mucho ruido. De forma predeterminada, Defender analiza los archivos dentro de su propio directorio de plataforma, así como todo lo demás. Excluir esta ruta detiene el patrón de análisis repetitivo, que suele ser una causa del uso excesivo de la CPU tanto en equipos de escritorio como en servidores.
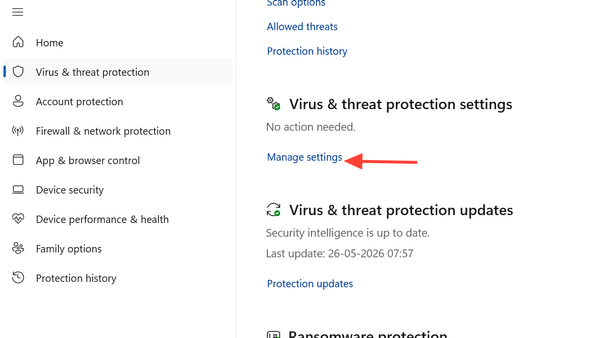
1. Pulsa la tecla de Windows, escribe Seguridad de Windows y ábrela. Ve a Protección contra virus y amenazas y, a continuación, haz clic en Administrar configuración en la sección de Configuración de protección contra virus y amenazas.
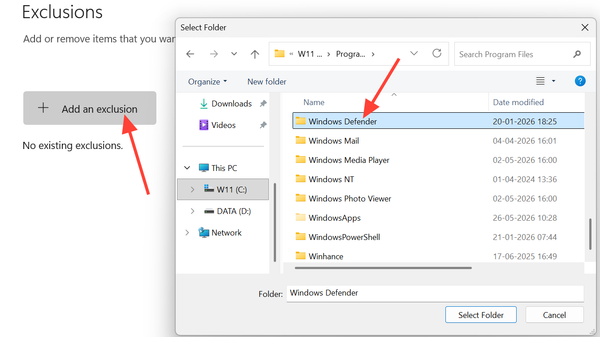
2. Ir a la sección Excepciones (Exclusiones) Haga clic en “Agregar o quitar exclusiones”. Seleccione “Agregar una exclusión”, luego seleccione “Carpeta” y agregue las dos rutas. C:Program FilesWindows DefenderyC:ProgramDataMicrosoftWindows Defender.
3. Agregue las cargas de trabajo que realmente generan operaciones de entrada/salida (E/S) en su máquina. Las causas comunes incluyen carpetas de datos de registro y bases de datos, rutas maestras de IIS, carpetas de salida de compilación, almacenes de imágenes de contenedores y carpetas de proyectos 3D/CAD. También puede excluir procesos seleccionando "Proceso" e ingresando el nombre del archivo ejecutable.
Para implementaciones programadas o a gran escala, PowerShell se encarga de la misma tarea y es la única opción práctica en Server Core:
Set-MpPreference -ExclusionPath "C:Program FilesWindows Defender"
Set-MpPreference -ExclusionPath "C:ProgramDataMicrosoftWindows Defender"
Set-MpPreference -ExclusionPath "D:SQLData","D:SQLLogs"
Set-MpPreference -ExclusionExtension ".ldf",".mdf"
Set-MpPreference -ExclusionProcess "sqlservr.exe","w3wp.exe"
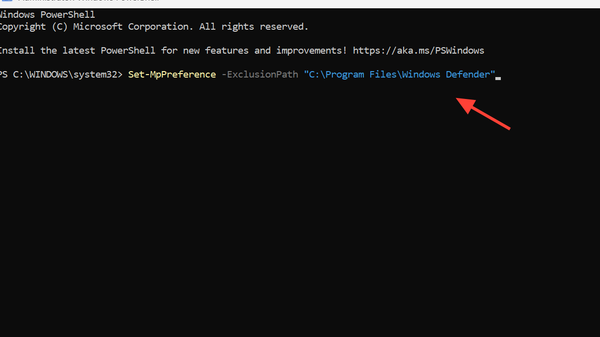
⚠️Las excepciones reducen el alcance de la protección para todo lo que excluyas. Especifica las excepciones y nunca excluyas un perfil de usuario o una unidad completos.
Reprograme la inspección completa para evitar conflictos con su trabajo.
Los análisis completos y rápidos funcionan como tareas programadas y pueden iniciarse a mediodía si el sistema no está inactivo cuando se espera. Programarlos para un período de tiempo específico y predecible generalmente elimina los picos persistentes más graves en el uso de la CPU.
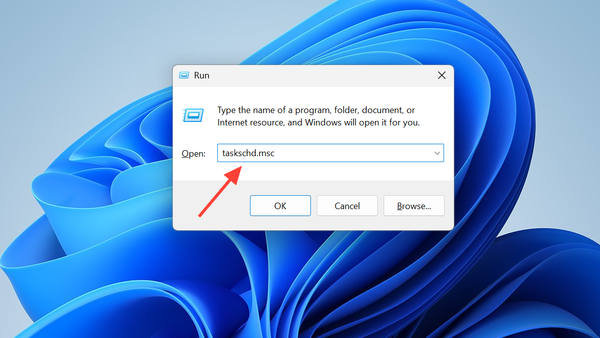
1. Pulsar Windows + R, luego escriba taskschd.mscPulse Intro. En el panel izquierdo, vaya a Biblioteca del Programador de tareas > Microsoft > Windows Windows Defender.
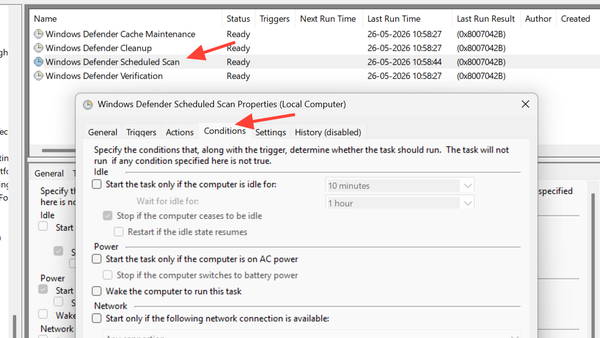
2. Haga doble clic en Análisis programado de Windows Defender. En la pestaña Condiciones, desmarque las opciones "Iniciar la tarea solo si el equipo está inactivo", "Iniciar la tarea solo si el equipo está conectado a la corriente" e "Iniciar solo si la siguiente conexión de red está disponible" y, a continuación, haga clic en Aceptar. Este paso tiene como objetivo evitar un uso excesivo e inesperado de la CPU y la memoria.
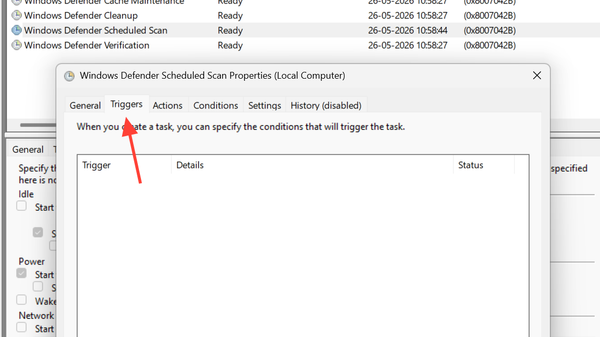
3. Vuelva a abrir la tarea, vaya a Desencadenadores y agregue un desencadenador semanal para un momento en que el dispositivo esté encendido pero no en uso, como durante la hora del almuerzo o por la noche. Repita esta configuración para las tareas de Mantenimiento de caché de Windows Defender, Limpieza de Windows Defender y Verificación de Windows Defender para asegurarse de que no se acumulen todas a la vez.
Especifique el número de núcleos de procesador que puede utilizar MsMpEng.exe.
Si durante su trabajo es necesario realizar análisis, limitar el uso del proceso a un número específico de núcleos del procesador evita que consuma toda la CPU. Esta es una medida temporal y resulta especialmente eficaz durante análisis intensivos y puntuales.
1. Abra el Administrador de tareas y vaya a la pestaña Detalles. Busque MsMpEng.exeLuego, haz clic derecho sobre él y elige Establecer afinidad.
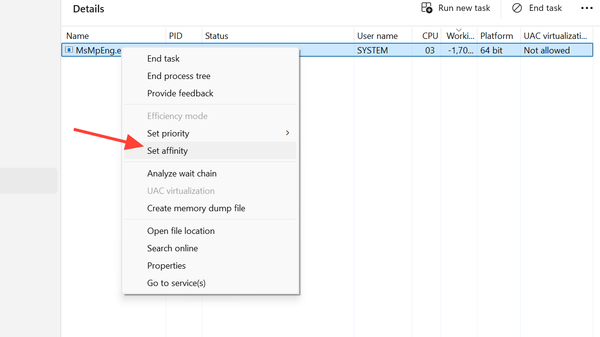
2. Deseleccione la mitad de los núcleos disponibles y, a continuación, haga clic en Aceptar. Esta configuración se restablece al reiniciar el proceso, así que utilice la función de limitación de CPU de Defender para configurarla de forma permanente.
Set-MpPreference -ScanAvgCPULoadFactor 25
Este valor es un porcentaje máximo para los análisis programados, con una configuración predeterminada de 50. Los valores más bajos reducen el impacto en el rendimiento, pero aumentan la duración del análisis.
Desactive la protección y el muestreo en la nube si los picos persisten.
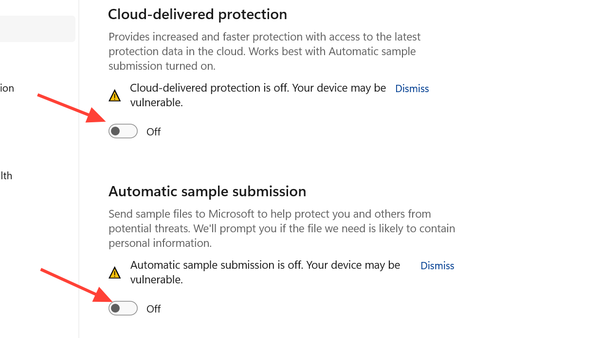
En redes con ancho de banda limitado o dispositivos de bajas prestaciones, la búsqueda en la nube y el muestreo automático pueden aumentar el consumo de CPU y disco. Deshabilitarlos ayuda a mantener la protección local basada en firmas.
Abre Seguridad de Windows, ve a Protección contra virus y amenazas, haz clic en Administrar configuración y desactiva la Protección en la nube y el Envío automático de muestras. Vuelve a activarlas una vez que hayas solucionado el problema subyacente ; la protección en la nube mejora significativamente la detección de nuevas amenazas.
Solución de una fuga de memoria en la plataforma Defender en servidores Windows
Muestra un patrón de fallos específico en los servidores. Windows Server 2016y2019Especialmente en mis anfitriones IntercambieyIIS/SQLAumento continuo del consumo MsMpEng.exe حتى Consumiendo toda la memoria disponible (RAMMientras el consumo permanece CPU La disminución es de aproximadamente entre un 3 y un 10 por ciento. Se trata de un problema a nivel de plataforma, no solo de configuración, y las excepciones por sí solas no lo solucionarán. Los equipos afectados utilizan una plataforma antimalware más reciente que la de los equipos que funcionan correctamente.
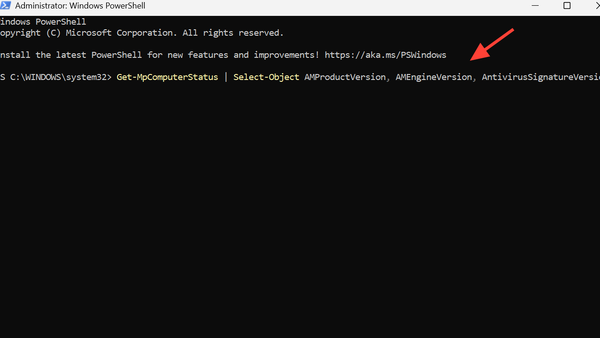
Para comprobar las versiones, utilice PowerShell :
Get-MpComputerStatus | Select-Object AMProductVersion, AMEngineVersion, AntivirusSignatureVersion
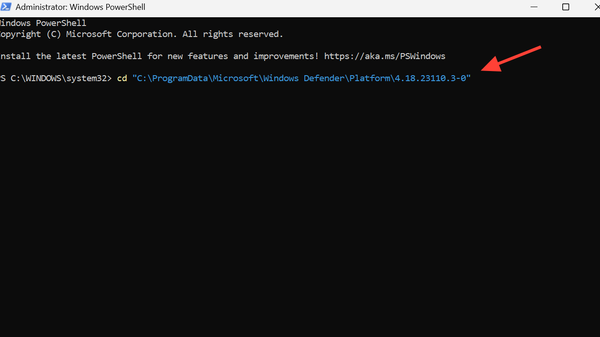
Si el servidor está ejecutando una versión de plataforma que presenta una fuga de memoria, revierta a la plataforma anterior y fuerce una nueva actualización de firma. El comando para revertir se encuentra en la carpeta de la plataforma activa.
cd "C:ProgramDataMicrosoftWindows DefenderPlatform4.18.23110.3-0"
.MpCmdRun.exe -RevertPlatform
.MpCmdRun.exe -RemoveDefinitions -Engine
.MpCmdRun.exe -RemoveDefinitions -All
.MpCmdRun.exe -SignatureUpdate
La memoria se libera inmediatamente al finalizar la reversión. La actualización de plataforma problemática debe bloquearse en WSUS o Configuration Manager hasta que se adopte una versión estable, y asegúrese de que el host ejecute una plataforma conocida y estable antes de volver a habilitar las actualizaciones automáticas. Las versiones más recientes de la plataforma han corregido esta vulnerabilidad, por lo que una vez que su flota esté en una versión estable y verificada, este proceso de reversión ya no será necesario. Para obtener soluciones más efectivas para problemas de alto volumen, consulte nuestros otros artículos.
Diagnostique el problema utilizando las herramientas de rendimiento de Microsoft.
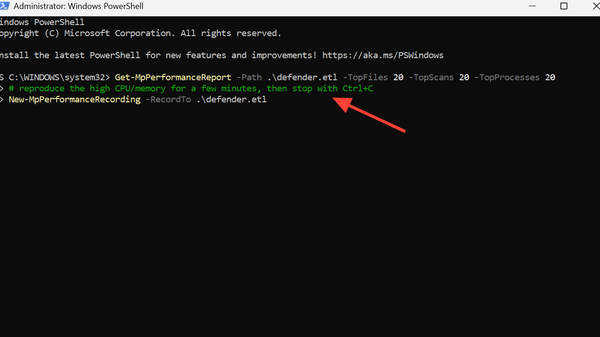
Si las excepciones y la reprogramación no explican la sobrecarga, es fundamental identificar qué archivos o procesos está analizando Defender. La herramienta Analizador de rendimiento de Defender viene integrada en Windows y genera un registro que puede analizar.
New-MpPerformanceRecording -RecordTo .defender.etl
# reproduce the high CPU/memory for a few minutes, then stop with Ctrl+C
Get-MpPerformanceReport -Path .defender.etl -TopFiles 20 -TopScans 20 -TopProcesses 20
El informe clasifica los archivos, extensiones, procesos y motivos de escaneo que consumieron más tiempo. Utilice esta información para agregar excepciones específicas en lugar de basarse en conjeturas. La herramienta Monitor de procesos ofrece esta funcionalidad, con el filtro Nombre del proceso configurado como [no claro - posiblemente "Nombre del proceso"]. MsMpEng.exeEl mismo tipo de información si prefiere el seguimiento en tiempo real.
¿Cuándo debería considerar la posibilidad de desactivar Microsoft Defender?
Deshabilitar Defender por completo es un último recurso, no una solución permanente, y deja al sistema totalmente dependiente de cualquier otro software antivirus instalado. Esta medida solo es apropiada cuando ya hay instalado un programa antivirus de terceros compatible; en ese caso, Defender se deshabilitará automáticamente y el ejecutable del servicio antimalware ya debería estar inactivo.
En las ediciones Windows Pro y Enterprise, la ruta de la directiva de grupo es Configuración del equipo > Plantillas administrativas > Componentes de Windows > Antivirus de Microsoft Defender > Desactivar el Antivirus de Microsoft Defender, y debe estar configurada como Habilitada. Las versiones más recientes de Windows aplican la función de Protección contra manipulaciones, que bloquea los valores del registro. DisableAntiSpyware Esta es la versión antigua, por lo que esta solución alternativa ya no funciona en instalaciones estándar y no se debe confiar en ella. Si es necesario deshabilitar temporalmente Defender en un servidor, modificar la política local lo desactivará. MsMpEng.exe Inmediatamente, sin necesidad de reiniciar, lo cual resulta útil para ganar tiempo antes de la ventana de mantenimiento.
Verifique las correcciones supervisando el ejecutable del servicio antimalware en el Administrador de tareas durante al menos un ciclo de análisis programado completo. El uso de la CPU debería ser prácticamente nulo entre análisis, la memoria del conjunto de trabajo debería estabilizarse en unos pocos cientos de megabytes en lugar de aumentar indefinidamente, y la actividad del disco debería disminuir una vez finalizado el análisis activo.
Los comentarios están cerrados.